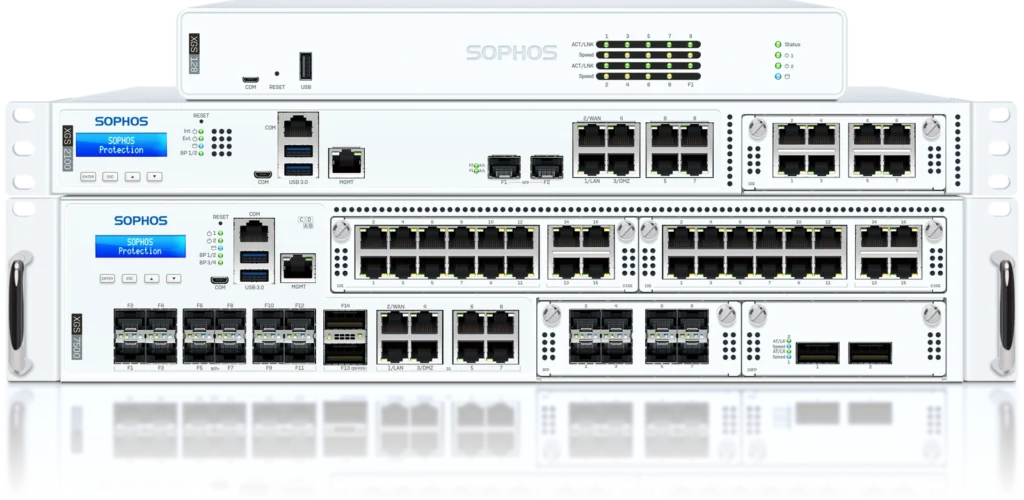
Nell’uso quotidiano le denominazioni XG, SG, XGS, UTM e Sophos Firewall OS vengono facilmente confuse. Per aggiornamenti e supporto, però, la distinzione è decisiva. Un firewall può ancora avviarsi e inoltrare traffico anche quando il suo hardware ha già superato il ciclo di vita supportato.
Registrare separatamente hardware e sistema operativo
XG e XGS sono famiglie hardware. UTM e SFOS indicano piattaforme software diverse; i dispositivi SG possono eseguire sistemi differenti a seconda dell’installazione. La verifica parte quindi da modello, revisione e sistema operativo effettivamente installato. Una vecchia fattura o il nome nello schema di rete non bastano.
Sophos indica il 31 marzo 2025 come data di fine vita dell’hardware XG. L’attuale firmware della versione 22 non supporta l’hardware XG e SG. Questo non implica lo spegnimento generalizzato di ogni installazione software con un nome simile: le implementazioni virtuali, software e cloud vanno valutate secondo i rispettivi requisiti di piattaforma e licenza.
Il traffico ancora funzionante non dimostra la presenza del supporto
La fine del ciclo di vita hardware non significa necessariamente che il dispositivo scarti tutti i pacchetti quel giorno. Cambiano però le condizioni per manutenzione, risoluzione dei problemi e funzioni di protezione. Le funzioni e gli aggiornamenti ancora disponibili vanno verificati sulla base delle informazioni del produttore e dei diritti effettivamente posseduti.
Anche UTM segue regole proprie. Una sovrapposizione temporanea di licenza e supporto dopo la fine vita del prodotto non rappresenta un nuovo impegno di lungo periodo. Il passo successivo è un inventario attendibile, senza presumere che una schermata di amministrazione ancora verde dimostri protezione e assistenza adeguate per sempre.
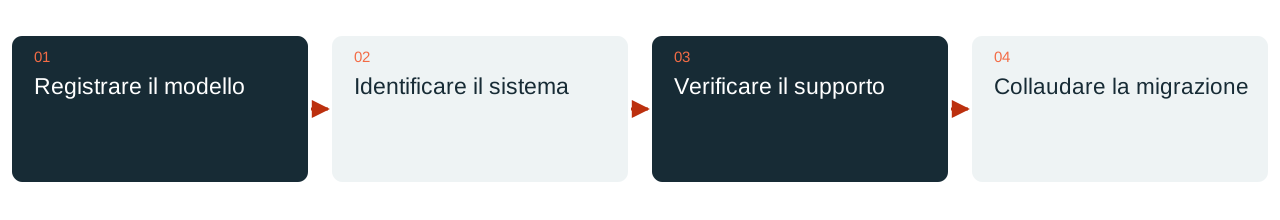
Dimensionare il sistema di destinazione in base all’uso reale
Per il sistema sostitutivo si valutano banda delle connessioni, controlli attivati, connessioni simultanee, VPN, porte necessarie e sviluppi previsti. Il numero del modello non esprime un rapporto universale di prestazioni. Nella valutazione possono rientrare anche una soluzione virtuale o un’altra piattaforma idonea.
Le licenze e i servizi necessari vengono assegnati in modo trasparente. Il cambio di sistema offre inoltre l’occasione di individuare regole superate e servizi non più pubblicati. Una configurazione estesa non dovrebbe essere trasferita integralmente solo perché tecnicamente importabile.
La migrazione richiede un collaudo specifico
Sophos descrive un assistente di backup e ripristino per i passaggi supportati. Sono necessari, tra l’altro, versioni software compatibili, una destinazione adatta e le chiavi richieste per i backup. Se cambia il numero di porte, la mappatura delle interfacce deve corrispondere ai cavi e alle reti reali. La compatibilità va verificata prima del cambio.
Dopo il trasferimento si collaudano regole, VPN, DNS, certificati, accessi amministrativi e applicazioni importanti. Solo allora il passaggio è concluso. DAXS aiuta a censire modelli e versioni e a preparare un piano di migrazione verificabile. Un vecchio nome di prodotto, da solo, non costituisce una base sufficiente per decidere.
Sophos presso DAXS · Infrastruttura e gestione operativa · Richiedere una verifica dell’inventario
Fonti: Sophos: migrazione da XG a XGS (link esterno) · Sophos: calendario di ritiro (link esterno) · Sophos: piattaforme supportate da SFOS 22 (link esterno)