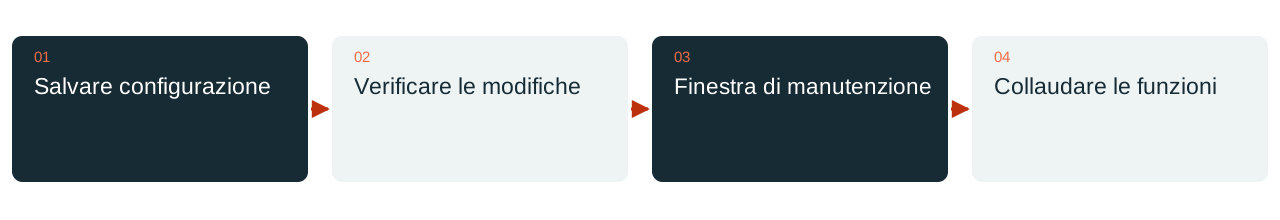
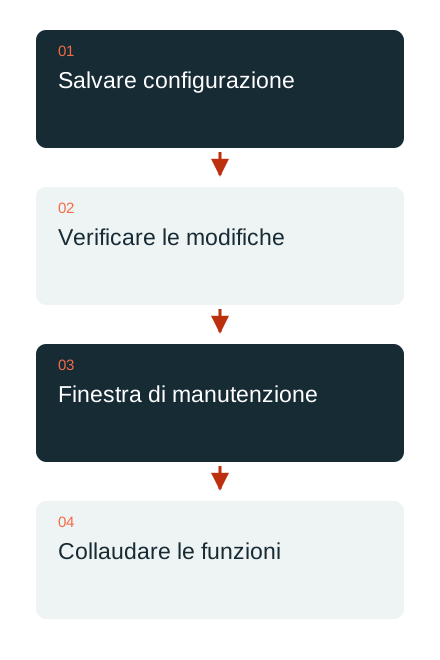
Un aggiornamento OPNsense riesce quando i servizi necessari funzionano correttamente dopo l’intervento e la modifica rimane tracciabile. Un nuovo numero di versione non basta a dimostrarlo. Note di rilascio, backup della configurazione e un breve elenco di test aziendali vanno quindi considerati insieme.
Leggere le modifiche prima della finestra
L’archivio ufficiale documenta le modifiche per serie di versioni. La serie 26.7, per esempio, introduce cambiamenti nella gestione di regole, NAT e gateway. Questo mostra perché un cambio di versione può comprendere più di un nuovo kernel. Il giorno della manutenzione si rileggono le note delle versioni di partenza e destinazione effettivamente scelte.
Si censiscono le estensioni installate e le funzioni che dipendono dai componenti modificati. Un limite importante per il proprio sistema può comparire in una sezione poco evidente. Un generico riferimento all’ultima versione non sostituisce quindi l’elenco delle funzioni utilizzate in azienda.
Un backup deve anche essere utilizzabile
Prima dell’intervento si conserva un backup aggiornato della configurazione all’esterno del firewall. Password e chiavi necessarie si trovano nell’archivio sicuro previsto e sono accessibili alle persone autorizzate. Si chiarisce anche quali informazioni o file non sono inclusi in quel preciso tipo di backup.
Per l’emergenza si considerano installazione, piattaforma adeguata e accesso amministrativo raggiungibile. Il percorso di ritorno non equivale a un downgrade qualsiasi. La possibilità e la modalità di ripristinare una configurazione nella versione prevista devono corrispondere alla sequenza concreta di versioni e alla finestra necessaria.
Collaudare con processi reali
Prima e dopo il cambio si verificano le stesse operazioni selezionate. Possono comprendere accesso a Internet, risoluzione interna dei nomi, una postazione VPN e una connessione tra sedi. Per un tunnel il percorso dei dati conta più del solo handshake: l’applicazione prevista deve raggiungere la destinazione attraverso il percorso corretto.
L’esempio ufficiale WireGuard mostra che indirizzi del tunnel, reti consentite e autorizzazioni firewall lavorano insieme. In azienda i permessi vengono limitati all’ambito necessario. Un modello ripreso con reti ampiamente aperte non è un progetto di autorizzazione individuale già completo.
Registrare l’esito e la manutenzione successiva
Il verbale contiene situazione iniziale, destinazione, luogo del backup senza segreti, risultati dei test e attività aperte. Una modifica a regole o servizi riceve la propria motivazione. Chi ne assumerà la responsabilità in seguito potrà così comprendere perché lo stato attuale è quello osservato.
DAXS pianifica la manutenzione OPNsense nel contesto di switch, Wi-Fi, collegamenti del provider, servizi server e applicazioni effettivamente utilizzate. Un piano di collaudo contenuto e ripetibile riduce l’impegno della manutenzione successiva. Versione di destinazione, compatibilità delle estensioni e problemi noti vengono verificati di nuovo per ogni intervento.
Gestione IT continuativa · Backup e ripristino · Concordare la manutenzione
Fonti: OPNsense: archivio dei rilasci (link esterno) · OPNsense: modifiche della serie 26.7 (link esterno) · OPNsense: connessione WireGuard tra sedi (link esterno)