Una stampante, il dispositivo di un visitatore e il file server non devono poter usare tutti gli stessi percorsi di rete. Zone chiaramente definite permettono di descrivere chi ha bisogno di quale servizio. OPNsense può controllare i passaggi; una suddivisione sensata parte dai processi aziendali.
Dall’inventario dei dispositivi ai flussi di dati consentiti
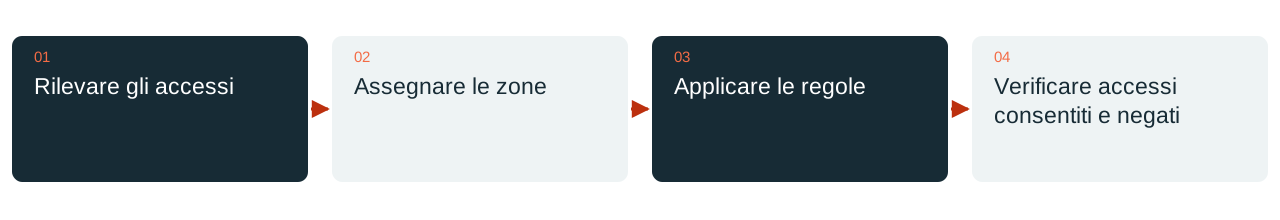
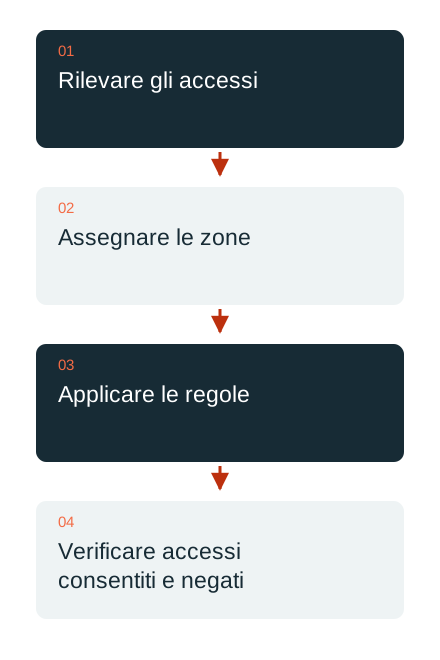
Un buon punto di partenza è una piccola matrice degli accessi. Indica la zona di origine, il servizio necessario, la destinazione e il motivo aziendale. Una postazione potrebbe aver bisogno di un’applicazione su un server. Un dispositivo ospite richiede accesso a Internet. La gestione di uno switch dovrebbe essere raggiungibile soltanto attraverso un percorso amministrativo previsto.
Le zone vengono poi realizzate tecnicamente, per esempio con VLAN e porte di switch adeguate. Il solo nome di una VLAN non crea un confine di protezione completo. Il traffico tra le reti deve attraversare effettivamente il punto di controllo; ulteriori router, bridge Wi-Fi trascurati e doppie connessioni di rete rientrano nelle verifiche.
Le regole descrivono uno scopo preciso
OPNsense utilizza un filtro di pacchetti con stato. Le regole vengono valutate insieme a interfaccia, direzione, ordine e stati delle connessioni esistenti. Alias riutilizzabili rendono più leggibile l’insieme delle regole se i loro contenuti sono denominati e mantenuti con chiarezza. Un alias chiamato «Server» non sostituisce una definizione documentata.
Per autorizzare un accesso si descrivono destinazioni concrete e servizi necessari nel modo più preciso possibile. Una regola di prova inizialmente ampia riceve un responsabile e una scadenza. Altrimenti una diagnosi temporanea diventa rapidamente un accesso permanente e poco comprensibile. Le modifiche si valutano meglio se il motivo aziendale resta riconoscibile nel commento della regola.
Considerare NAT, risoluzione dei nomi e IPv6
La traduzione degli indirizzi e le regole di accesso svolgono compiti diversi. Un inoltro pubblico richiede un’autorizzazione adeguata; un indirizzo sorgente modificato non chiarisce se un’applicazione debba essere raggiungibile. Anche DNS, DHCP, servizi orari e percorsi di ritorno devono continuare a essere adatti all’ambiente dopo la suddivisione in zone.
IPv6 viene verificato esplicitamente. Una matrice degli accessi pensata soltanto per IPv4 può ignorare una seconda famiglia di protocolli attiva. Anche interfacce di gestione, connessioni VPN e traffico originato dal firewall richiedono percorsi di verifica specifici. Le regole devono rappresentare le connessioni effettivamente utilizzate.
Un piccolo progetto pilota rivela le dipendenze
Per iniziare è adatto un gruppo limitato di dispositivi con un processo di lavoro noto. Prima e dopo la separazione vengono provate le stesse applicazioni. Il verbale include anche accessi negati intenzionalmente: gli ospiti non raggiungono l’interfaccia di gestione e un dispositivo tecnico non può accedere liberamente alla rete dei server.
DAXS collega la progettazione della rete agli switch, al Wi-Fi, ai servizi dei server e alla gestione esistente. Il risultato è una matrice degli accessi mantenibile con regole comprensibili. Il numero adeguato di zone dipende dalle esigenze di protezione, dalla gestione dei dispositivi e dalla manutenibilità; un numero elevato di VLAN non è di per sé un obiettivo di qualità.
Infrastruttura e piattaforme · Inquadrare le misure tecniche di protezione · Parliamo del progetto di rete
Fonti: OPNsense: regole firewall con stato (link esterno) · OPNsense: traduzione degli indirizzi di rete (link esterno)