Un aggiornamento del firewall riguarda spesso più della sola interfaccia di gestione. Sophos Firewall 22 introduce nuove funzioni e condizioni precise di compatibilità. Prima dell’installazione si verifica quindi quale versione gira su quale piattaforma e quali connessioni devono funzionare dopo il riavvio.
La situazione iniziale determina il percorso possibile
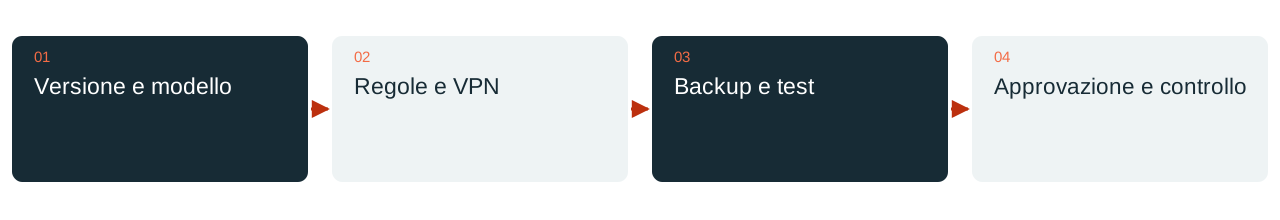
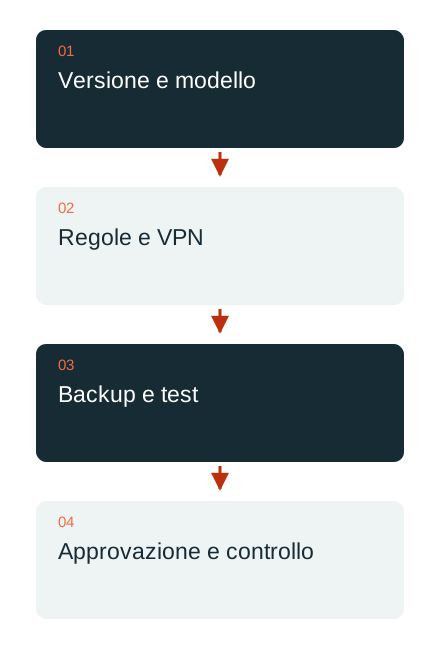
Le note di rilascio di SFOS 22 escludono l’hardware XG e SG dalle piattaforme di destinazione supportate. Inoltre, non è consentito passare da qualsiasi versione di manutenzione recente di una serie precedente a ogni rilascio della versione 22. Conta la combinazione verificata tra build iniziale e build di destinazione; un numero di versione maggiore non è di per sé un percorso di aggiornamento approvato.
Per installazioni virtuali e software possono essere rilevanti anche requisiti di spazio disco e partizionamento. Una nuova funzione non giustifica quindi la forzatura di un percorso inadatto. Per prima cosa si confrontano piattaforma, diritto a licenza e supporto, versione iniziale e matrice di compatibilità corrente.
Contestualizzare le nuove funzioni di verifica
SFOS 22 GA introduce, tra l’altro, un controllo dello stato del firewall e una migliore tracciabilità delle modifiche alla configurazione. Queste indicazioni possono aiutare la valutazione. Non sostituiscono la conoscenza della rete concreta né la decisione sull’idoneità di una modifica proposta per applicazioni e regole di accesso.
Per il collaudo, un breve elenco dei servizi più importanti è spesso più utile di un giudizio generico come “aggiornato”. Comprende accessi remoti, sedi distaccate, applicazioni pubblicate, risoluzione dei nomi e percorsi di amministrazione realmente utilizzati. I responsabili ricevono in anticipo indicazioni su quando e come provare queste funzioni.
Verificare separatamente VPN e controparti meno recenti
Le note di rilascio della versione 22 descrivono cambiamenti nel comportamento di IPsec basato su criteri. Anche controparti UTM meno recenti e modelli RED non possono essere combinati arbitrariamente con nuove versioni SFOS. Questi aspetti si verificano sull’inventario delle connessioni esistenti, senza aspettare il fallimento di un tunnel.
Lo stato verde di un tunnel non basta per il collaudo. Si prova l’applicazione necessaria sul percorso previsto, includendo risoluzione dei nomi e traffico di ritorno. Per la telefonia serve una chiamata completa; per una sede, un’operazione aziendale rappresentativa. Così una connessione tecnica diventa un percorso di lavoro verificato.
Preparare backup, accesso e controlli successivi
Prima dell’aggiornamento si verifica un backup corrente della configurazione e le password necessarie per utilizzarlo. Dove opportuno, si prepara un accesso indipendente dal normale percorso di gestione. Anche il ritorno alla versione precedente ha limiti di versione e piattaforma; un backup non può essere ripristinato automaticamente su qualsiasi rilascio più vecchio.
Dopo il passaggio si controllano funzioni concordate, segnalazioni e log. Ogni punto aperto riceve un’azione concreta e un responsabile. DAXS pianifica la manutenzione in base all’inventario reale e ai percorsi correntemente approvati dal produttore. Questo articolo spiega le verifiche; la versione di destinazione valida nel giorno della manutenzione viene scelta nuovamente in quel momento.
Servizi Sophos · Gestione IT continuativa · Parliamo della manutenzione
Fonti: Sophos: note di rilascio SFOS 22 (link esterno) · Sophos: note di rilascio SFOS 21.5 e passaggi di versione (link esterno)