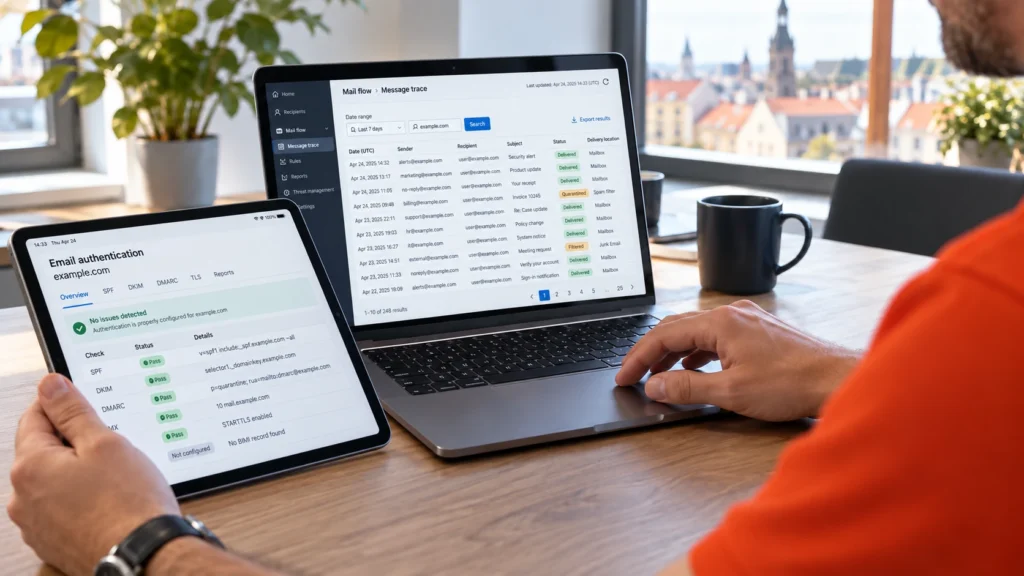
SPF, DKIM e DMARC rendono più verificabile l’uso del vostro dominio mittente. Svolgono compiti diversi. Insieme aiutano i sistemi riceventi a distinguere i canali di invio autorizzati dall’uso abusivo di un dominio.

SPF: l’origine dell’invio è autorizzata?
Un record SPF indica le origini di invio autorizzate per un dominio. La verifica riguarda soprattutto il dominio del mittente tecnico della busta, cioè MAIL FROM. Questo può essere diverso dall’indirizzo del mittente visibile nel programma di posta. Il solo superamento del controllo SPF non conferma quindi il dominio From visibile.
DKIM: la firma è verificabile?
DKIM collega un messaggio a un dominio di firma tramite una firma crittografica. Il destinatario verifica la chiave pubblica nel DNS e le parti firmate del messaggio. Ciò non conferma né la persona che utilizza l’account mittente né la correttezza del contenuto. Piattaforme di invio diverse possono usare chiavi differenti.
DMARC: la verifica corrisponde al dominio visibile?
DMARC stabilisce il collegamento con il dominio nel campo From visibile. Almeno uno dei metodi deve riuscire e avere il corretto rapporto tra i domini: SPF oppure DKIM. Questa corrispondenza si chiama allineamento. Configurare correttamente entrambi resta utile, anche se per superare DMARC ne basta uno.
Una policy pubblicata descrive il trattamento richiesto quando manca la verifica necessaria. I sistemi riceventi applicano anche la propria valutazione. Il superamento di DMARC non è quindi un marchio generale di affidabilità del messaggio.
Partire dai canali di invio reali
Microsoft 365 o Google Workspace sono spesso solo una parte del quadro. Anche newsletter, moduli del sito, sistemi di ticketing, ERP, scanner e monitoraggio possono inviare messaggi. Queste origini vengono prima censite e concordate con i responsabili.
Si configurano poi SPF e DKIM in modo adeguato, si analizzano i report e si sperimenta gradualmente una policy DMARC adatta. Inoltri e mailing list richiedono particolare attenzione. Così si possono individuare gli effetti sull’invio legittimo prima di rendere più severe le regole.
Mantenere tracciabili le modifiche
Nuove piattaforme, fornitori e domini rientrano nello stesso processo di manutenzione. DAXS supporta il censimento, la configurazione DNS, l’analisi e l’introduzione concordata. Perimetro e assistenza continuativa vengono definiti in base al vostro ambiente.
Approfondisci comunicazione e servizi di posta · Assistenza IT continuativa · Parliamo della protezione delle e-mail
Riferimenti tecnici: SPF – RFC7208, DKIM – RFC6376 e DMARC – RFC9989.