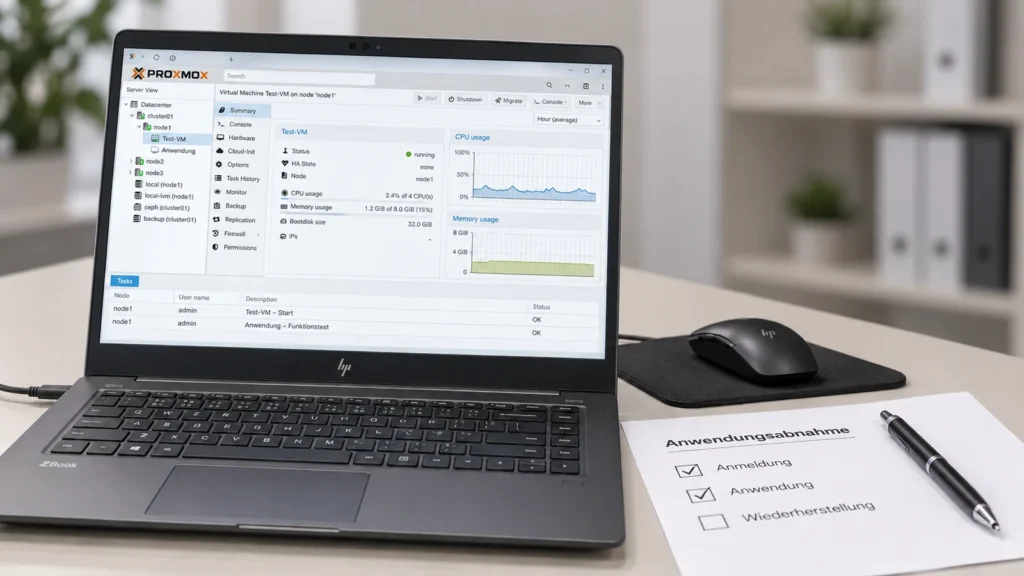
Un cluster può gestire il guasto di un singolo host di virtualizzazione se sono soddisfatti i suoi prerequisiti. Un file eliminato per errore o un’applicazione danneggiata non vengono riparati automaticamente. Alta disponibilità e backup rispondono a scenari di guasto diversi.
Quale guasto deve gestire l’HA?
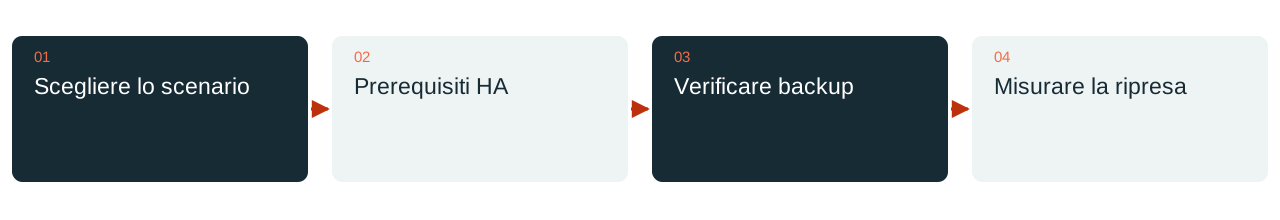
Proxmox HA sorveglia i servizi configurati e può riavviarli sui nodi disponibili dopo un evento di guasto appropriato. Il processo comprende rilevamento, messa in sicurezza del nodo guasto tramite fencing e riavvio. Non ne deriva una promessa generica di funzionamento ininterrotto dell’applicazione.
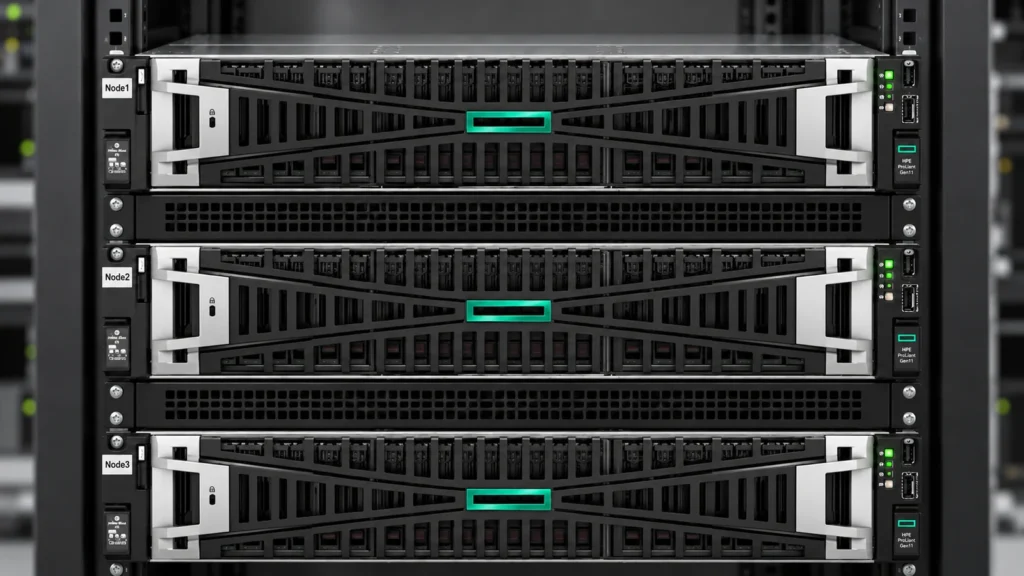
Quorum, fencing, rete e una strategia di storage adatta costituiscono la base. La documentazione del produttore indica almeno tre nodi del cluster per un quorum affidabile come requisito ordinario dell’HA. Le architetture differenti vengono valutate separatamente; un piccolo dispositivo aggiuntivo non sostituisce automaticamente tutte le risorse e i percorsi di storage necessari.
Le risorse rimanenti devono essere sufficienti
Dopo il guasto di un host, i sistemi rimasti devono poter sostenere i servizi previsti. Questo comprende memoria, capacità di calcolo, rete e dati effettivamente raggiungibili. Il normale utilizzo quotidiano di tutti i nodi non dimostra ancora che questa riserva sia disponibile.
La scelta dello storage viene pianificata esplicitamente. Lo storage condiviso ha dipendenze proprie, mentre la replica ha un proprio comportamento di aggiornamento dei dati. Un diagramma di cluster con più riquadri non dimostra quindi quale stato dei dati sia disponibile né se le prestazioni siano sufficienti dopo un guasto. Lo scenario di guasto rilevante viene verificato nella pratica.
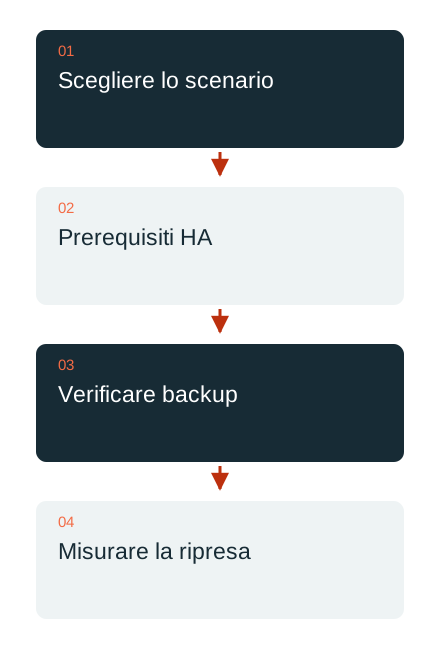
I backup conservano uno stato diverso
L’HA può continuare a far funzionare anche dati già errati. Per contenuti eliminati, applicazioni danneggiate o determinate conseguenze di un attacco serve un backup indipendente adeguato. Conservazione, accessi e ambiente di ripristino fanno parte di questo progetto.
Il test di ripristino verifica un processo aziendale selezionato. Una VM avviata è un passaggio tecnico intermedio; la persona responsabile deve poter usare l’applicazione con i dati necessari. Tempo di ripresa raggiungibile e perdita di dati accettabile vengono definiti e misurati come obiettivi concreti.
Pianificare la disponibilità come sistema completo
L’analisi non si ferma al software di virtualizzazione. Alimentazione, rete, DNS, identità e storage possono essere punti di guasto comuni. Una finestra di manutenzione richiede un piano per le risorse rimanenti e un percorso di ritorno adatto.
DAXS pianifica Proxmox in base alle applicazioni e ai requisiti operativi. Un singolo host con backup affidabili può rispondere a determinate esigenze; altri ambienti richiedono un insieme HA dimensionato correttamente. La scelta segue il rischio di guasto concreto e la ripresa dimostrata, non soltanto il numero di server disponibili.
Infrastruttura e piattaforme · Backup e ripristino · Discutere gli obiettivi in caso di guasto
Fonti: Proxmox: requisiti HA documentati (link esterno) · Proxmox: funzionalità e opzioni di ripristino (link esterno)