Modernizzare le applicazioni legacy non significa riscrivere tutto il software in una volta. Per molte aziende la prima domanda più utile è quale funzione debba cambiare, che cosa possa continuare a funzionare e come mantenere corretto un ordine durante la transizione. DAXS analizzerebbe quindi dati, interfacce e approvazioni del produttore di un’applicazione Windows o Linux prima di decidere su nuova interfaccia utente, API o piattaforma.
Spostare la VM esistente può separare sistema operativo e hardware, ma non modernizza ancora l’applicazione stessa. Il collaudo di una migrazione VMware/Proxmox è un passaggio distinto. Qui si tratta della modifica a lungo termine di funzioni e integrazioni mentre l’attività aziendale prosegue.
Descrivere l’esistente, poi definire un confine
L’inventario richiede più di un elenco di nomi dei server. Per ogni servizio una scheda applicativa deve riportare responsabile, gruppi di utenti, versione Windows o Linux, database e driver, processi batch, condivisioni, stampanti, fonte delle identità, interfacce in entrata e in uscita, contratti di manutenzione e licenza. Contano soprattutto i percorsi poco visibili: un’esportazione CSV notturna verso la contabilità, un account di servizio con password in scadenza o un client la cui versione è legata al server.
Per il software proprietario è il produttore a stabilire sistemi operativi guest, versioni del database, driver e ambienti di virtualizzazione supportati. Scrivere direttamente nel suo database può sembrare un’integrazione semplice, ma violare regole aziendali, condizioni di garanzia e aggiornamenti successivi. DAXS valuterebbe prima un’API documentata, un’esportazione approvata o un SDK del produttore. Se manca qualsiasi punto d’integrazione supportato, la sostituzione graduale può essere inadatta tecnicamente o contrattualmente; occorre allora una decisione diversa insieme al fornitore.
Un esempio: rinnovare lo stato degli ordini, mantenere il nucleo gestionale
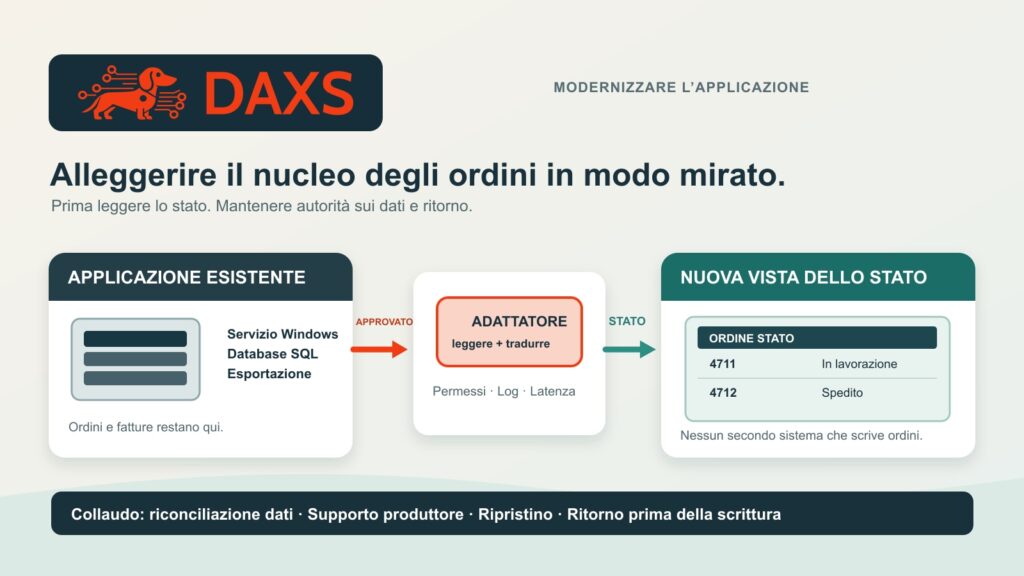
Supponiamo che una gestione ordini interna abbia un servizio applicativo Windows, un database SQL e un’esportazione notturna. I clienti chiedono spesso lo stato degli ordini; il vecchio nucleo elabora invece ordini e fatture in modo affidabile. La prima nuova funzione potrebbe essere una vista di sola lettura alimentata tramite un canale approvato di integrazione. Il nucleo degli ordini e il suo database restano inizialmente autorevoli.
Uno strato d’integrazione traduce i vecchi identificativi e stati in un nuovo modello documentato. Il principio è noto come adapter o Anti-Corruption Layer. Non è un’API magica davanti a un database fuori controllo: permessi per ordine, autenticazione, validazione degli input, limiti di frequenza, registrazione e tempi di risposta vanno riesaminati. OWASP include autorizzazione a livello di oggetto e autenticazione tra i principali rischi delle API. Anche una richiesta di stato in sola lettura non deve rivelare ordini altrui.
Solo quando la lettura è stabile può seguire un processo di scrittura circoscritto, ad esempio l’inserimento di un solo tipo di ordine. L’autorità sui dati diventa ora critica: finché il vecchio nucleo è autorevole, la nuova interfaccia non deve creare di nascosto una seconda verità indipendente. Per ogni record va stabilito quale sistema possa scrivere, come riconoscere univocamente le richieste e come riconciliare tentativi falliti, messaggi in ritardo e correzioni. Far scrivere entrambi i sistemi contemporaneamente non è un piano di transizione senza un modello dei conflitti aziendali.
Quattro fasi con un punto di arresto misurabile
| Fase | Modifica | Prova richiesta prima della fase successiva |
|---|---|---|
| 1. Mettere al sicuro l’esistente | Rilevare dipendenze, contratti, flussi di dati e backup ripristinabili | Ripristinare applicazione e database nella rete di prova; verificare un ordine campione con il reparto |
| 2. Separare la lettura | Usare esportazione/API approvata per la nuova vista dello stato | Misurare stato, diritti di visualizzazione, ritardo di aggiornamento e carico rispetto al sistema legacy |
| 3. Trasferire un caso di scrittura | Gestire un solo tipo di ordine tramite la nuova interfaccia; definire l’autorità sui dati | Registrare ogni ordine una sola volta, riconciliare documenti e correzioni, provare il ritorno |
| 4. Dismettere la parte legacy | Spegnere solo dopo aver dimostrato il trasferimento di funzioni e dati | Nessun chiamante nascosto, obbligo di esportazione/conservazione o dipendenza dal produttore irrisolto |
Questa sostituzione graduale delle singole funzioni ricorda il modello Strangler Fig. Non è adatta ovunque: se non si possono reindirizzare le richieste, il fornitore blocca ogni interfaccia o il piccolo sistema è facilmente sostituibile per intero, l’adapter può costare più di quanto offra. Anche lo strato transitorio richiede monitoraggio, capacità e un gestore; non deve diventare un nuovo punto singolo di guasto.
Definire il ritorno prima della prima scrittura in produzione
Per una vista di sola lettura il ritorno è spesso semplice: disattivare la nuova vista, continuare a usare il nucleo e indagare la causa. Dopo la prima scrittura in un nuovo database non basta ripristinare il percorso di un proxy. Nuovi ordini, annullamenti e documenti devono rientrare nel vecchio sistema o essere riconciliati dal reparto. Ogni passaggio deve quindi prevedere l’ultimo stato dei dati allineato, un arresto chiaro delle scritture, procedure di esportazione/importazione, responsabili e una prova. La documentazione Microsoft sulla sostituzione graduale avverte espressamente che il rollback diventa più oneroso quando sono stati eliminati vecchi oggetti dati.
Durante il funzionamento parallelo non va dimenticato il vecchio ambiente. Se sistema operativo o applicazione non ricevono più aggiornamenti di sicurezza, servizi, percorsi di rete e accessi interessati vanno limitati, monitorati e associati a una data d’uscita. Una nuova API davanti non elimina le vulnerabilità del vecchio nucleo. L’adeguatezza dell’isolamento dipende dal rischio concreto e dalle misure disponibili del produttore.
Valutare con sincerità impegno e limiti
Un confronto su tre o cinque anni comprende almeno analisi dell’esistente, chiarimenti con produttore e licenze, sviluppo dell’adapter, mappatura dei dati, verifica di sicurezza, dati di prova, collaudo del reparto, esercizio parallelo, monitoraggio e successiva dismissione. Possono aggiungersi licenze di sistema operativo o database e formazione delle persone che gestiranno entrambi gli ambienti. L’esercizio parallelo è un costo esplicito, non una fase gratuita. Una soluzione graduale conviene solo se i rischi operativi evitati e le nuove funzioni giustificano l’impegno reale; non ne deriva una percentuale universale di risparmio.
DAXS sceglierebbe con il reparto un primo confine piccolo e visibile, come la vista dello stato dell’esempio, e ne verificherebbe correttezza dei dati, tempi di risposta, supportabilità e ripristino. Poi si decide quale altra funzione richieda davvero un servizio autonomo. Per la base tecnica di una VM esistente, Proxmox in azienda fornisce il contesto infrastrutturale; gestire gli accessi API in modo prevedibile integra la prospettiva sulla successiva gestione delle interfacce. Per creare una scheda applicativa concreta, è possibile rivolgersi a DAXS tramite Contatti.
Fonti: Microsoft Azure Architecture Center: modello Strangler Fig · Microsoft: modello Anti-Corruption Layer · OWASP: API Security Top 10.