
DAXS · Sicurezza Sophos
La sicurezza che collega rete, sedi e cloud.
Sophos comprende più livelli di protezione. DAXS pianifica il modello di gestione adatto, integra rete e applicazioni, prende in carico le regole esistenti e mantiene la soluzione comprensibile nel tempo.
- Comprendere le regole
- Proteggere gli accessi
- Accompagnare le modifiche
Cosa copre Sophos oggi
Una gamma di sicurezza su più livelli.
Sophos collega sicurezza di rete e cloud, gestione centralizzata e servizi di sicurezza opzionali. Per i clienti DAXS l'attenzione si concentra su firewall, collegamento delle sedi, architettura cloud e ibrida e regole mantenute nel tempo.
Endpoint, email, workspace e identità possono completare la soluzione. Aggiungiamo questi componenti quando rafforzano in modo utile il progetto di sicurezza.
Sicurezza di rete
Sophos Firewall, XGS, segmentazione, VPN, SD-WAN e collegamenti protetti tra sedi.
Cloud e ambienti ibridi
Firewall virtuali e implementazioni adeguate per reti cloud, carichi di lavoro e ambienti ibridi.
Sedi e accesso remoto
Collegare sedi distaccate, uffici di progetto, lavoro da casa e accessi mobili con regole chiare.
Gestione centralizzata
Sophos Central riunisce gestione e visibilità per i componenti e i servizi supportati.
Email, workspace e identità
Livelli aggiuntivi di protezione per comunicazioni, identità e collaborazione nel cloud.
Servizi di sicurezza
MDR, XDR e altri servizi del produttore possono completare la soluzione. DAXS coordina configurazione e assistenza; i servizi del produttore possono aggiungere monitoraggio e risposta.
Come si può utilizzare Sophos?
La piattaforma segue la sede e l'architettura.
Hardware dedicato in ufficio, nel locale tecnico o nell'armadio server.
Un'istanza virtuale in un ambiente di virtualizzazione adeguato e verificato.
Per reti e carichi di lavoro adatti in Azure, AWS o ambienti analoghi.
Firewall locale, cloud, sedi distaccate e accessi mobili come sistema coordinato.
Proxmox può far parte tecnicamente di un'architettura di virtualizzazione. Prima del progetto verifichiamo e documentiamo se la specifica soluzione Sophos è adeguata e ufficialmente supportata su quella piattaforma.
Firewall e XGS
Il firewall giusto parte dal carico reale.
Un piccolo ufficio, più sedi, una sede centrale o un ambiente virtualizzato hanno esigenze diverse. Contano utenti, banda, traffico cifrato, VPN, segmenti, servizi di sicurezza, alta disponibilità e crescita.
L'appliance XGS è un componente. Il progetto completo comprende connessione internet, zone di rete, regole, utenti, applicazioni, registri, aggiornamenti, monitoraggio e ripristino.
Piccolo ufficio
Connessione internet chiara, separazione sicura e accessi remoti limitati.
PMI e sede centrale
Più aree di rete, applicazioni, VPN, ospiti, server e amministrazione continuativa.
Più sedi
Regole uniformi, collegamento tra sedi, SD-RED o altri componenti SD-WAN adeguati.
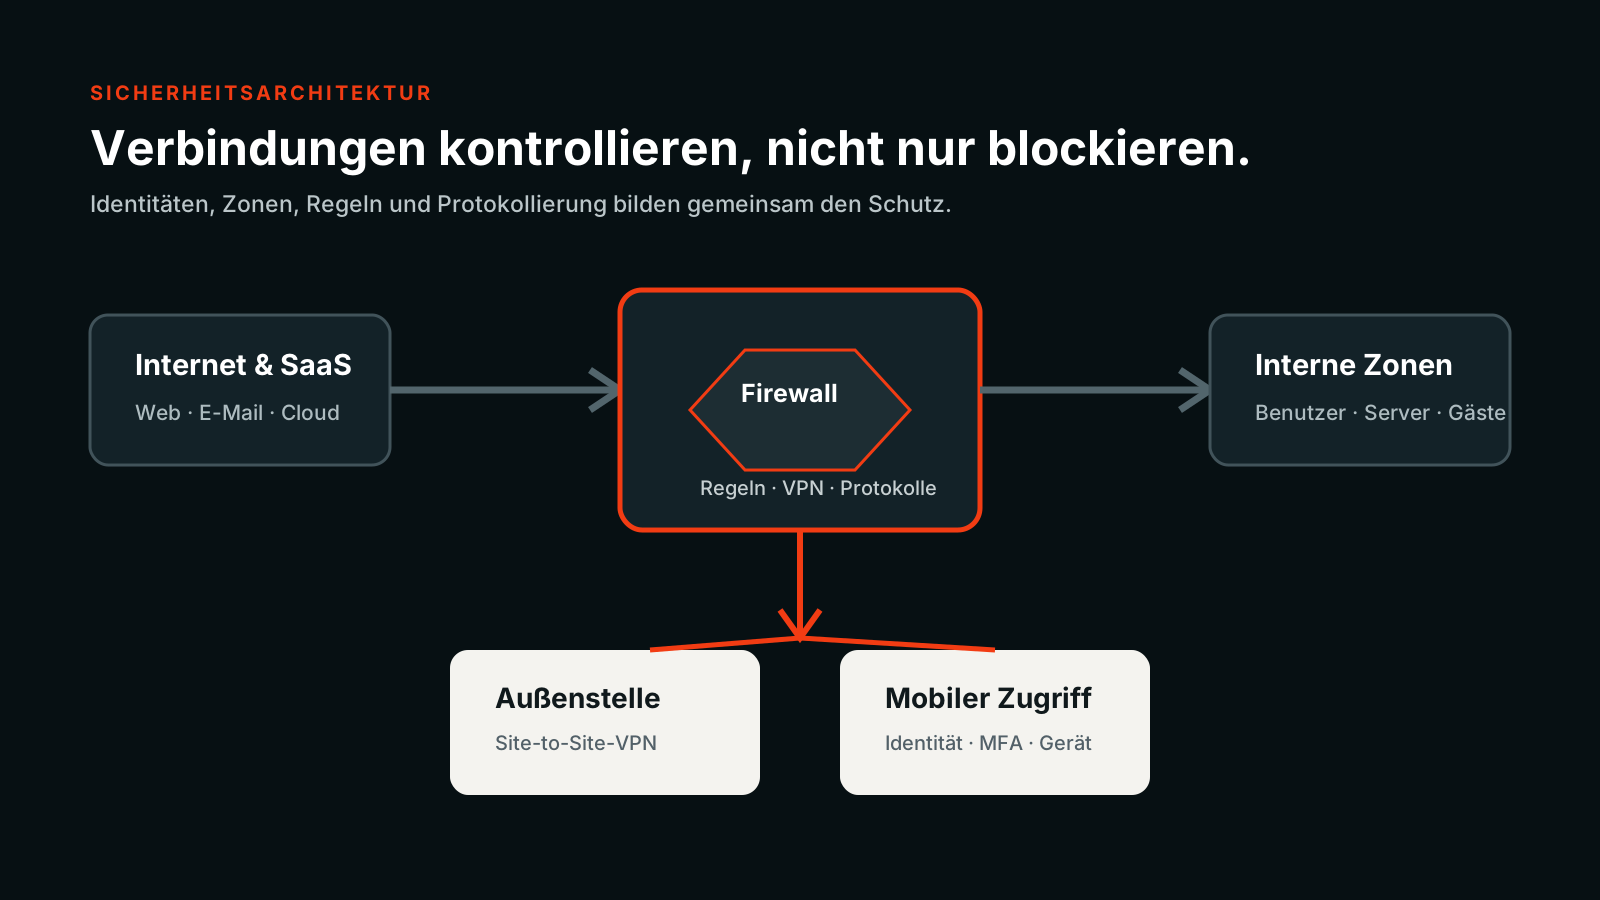
SD-RED e sedi distaccate
Collegare in sicurezza le piccole sedi alla centrale.
SD-RED è adatto, tra l'altro, a filiali, uffici satellite, cantieri e sedi di progetto. Il dispositivo fornisce il collegamento protetto, mentre criteri e protezione possono essere gestiti sul firewall Sophos centrale.
Applicazioni, server e responsabilità centrale
Regole, VPN, segmentazione e registrazione degli eventi
Collegamento sicuro e gestito centralmente
Postazioni, dispositivi e attività di progetto o filiale
Licenze, protezione e gestione
Licenze e gestione continuativa vanno insieme.
Secondo il pacchetto scelto, funzioni di protezione, aggiornamenti del produttore, intelligence sulle minacce, supporto e gestione centralizzata possono essere inclusi per la durata della licenza. La licenza necessaria dipende dalla piattaforma, dalle funzioni desiderate e dal rischio.
DAXS verifica le licenze esistenti, segue acquisto e rinnovo e documenta dove viene utilizzata ogni funzione. Alla scadenza di un abbonamento possono cambiare protezione e supporto. Valutiamo concretamente gli effetti prima del rinnovo o della modifica.
Servizi del produttore
Software, aggiornamenti, intelligence, opzioni di supporto e servizi gestiti opzionali.
Servizi DAXS
Architettura, scelta, installazione, regole, migrazione, documentazione e assistenza tecnica continuativa.
Decisione del cliente
Livello di protezione, durata, rischio, budget e modalità di risposta desiderate.
Gestione continuativa
Modifiche, revisioni, aggiornamenti, test e autorizzazioni verificabili.
Migrazione
Comprendere regole e dipendenze prima del passaggio.
Rilevare
Mappare interfacce, reti, NAT, regole, VPN, certificati, DNS e casi particolari.
Riordinare
Identificare autorizzazioni obsolete, chiarire i responsabili e creare regole di destinazione comprensibili.
Testare
Verificare configurazione, accessi, tunnel e applicazioni critiche prima del passaggio.
Passare alla nuova soluzione
Preparare con precisione finestra di manutenzione, possibilità di ritorno, reperibilità e controllo successivo.
Sicurezza nel quotidiano
Un firewall richiede attenzione nel tempo.
Utenti, applicazioni, sedi, servizi cloud e minacce cambiano. Regole, firmware, VPN, certificati, registri e accessi amministrativi devono quindi essere verificati regolarmente.
In caso di ransomware o dispositivi compromessi, i componenti Sophos possono supportare rilevamento, contenimento e risposte coordinate. Una protezione solida nasce dalla combinazione di segmentazione, gestione delle patch, backup, identità, amministrazione corretta e risposta documentata.
Assicurazione cyber
DAXS supporta l'analisi tecnica della situazione e l'implementazione. Restano determinanti le condizioni specifiche dell'assicuratore.
NIS2 e audit
Pianifichiamo le misure tecniche per NIS2 e audit insieme a organizzazione, processi e valutazione giuridica.
Protezione fuori dall'orario d'ufficio
Per rilevamento e risposta fuori dall'orario d'ufficio si possono integrare servizi del produttore e servizi gestiti adeguati.
Domande frequenti
Sophos spiegato con chiarezza.
Cos'è Sophos Firewall?
Una piattaforma firewall per accesso internet, segmentazione della rete, VPN, collegamento delle sedi, registrazione degli eventi e protezioni aggiuntive. L'efficacia concreta dipende da architettura, licenza e configurazione mantenuta nel tempo.
Cos'è un'appliance XGS?
Una piattaforma hardware dedicata a Sophos Firewall. Il dimensionamento dipende, tra l'altro, da banda, traffico cifrato, utenti, VPN e funzioni di protezione attive.
Serve necessariamente un'appliance hardware?
No. Secondo l'ambiente può essere utile una soluzione virtuale o cloud. Verifichiamo prima supporto, piattaforma, prestazioni e gestione dei guasti.
Sophos può funzionare in un ambiente virtualizzato?
Sì, Sophos offre modalità virtuali. Piattaforma concreta, pianificazione delle risorse e supporto del produttore devono essere adatti al progetto.
DAXS supporta Sophos su Proxmox?
DAXS verifica prima l'implementazione tecnica e il supporto del produttore per la piattaforma prevista.
Si può usare Sophos in Azure o AWS?
Esistono opzioni di implementazione per reti cloud e carichi di lavoro adatti. Progettazione della rete, routing, costi e responsabilità di gestione vanno pianificati insieme.
Cos'è SD-RED?
Un dispositivo Remote Edge per collegare facilmente e in sicurezza piccole sedi a un firewall Sophos centrale, per esempio filiali, uffici di progetto o cantieri.
Si possono collegare più sedi?
Sì. Secondo dimensioni ed esigenze sono possibili VPN tradizionali, SD-RED, funzioni SD-WAN o altri progetti adeguati per le sedi.
Si possono integrare i collaboratori che lavorano da casa?
Sì. Accesso remoto, MFA, attendibilità dei dispositivi e diritti di accesso vengono configurati secondo applicazioni e rischio.
Cos'è Sophos Central?
La piattaforma cloud di gestione dei prodotti e servizi Sophos supportati. Può centralizzare amministrazione, visibilità e risposta.
Quali licenze ci servono?
Dipende da piattaforma firewall, protezioni necessarie, supporto e modello di gestione. DAXS determina il bisogno concreto per scegliere il pacchetto adatto.
Cosa succede alla scadenza di un abbonamento?
Secondo prodotto e pacchetto, protezioni, aggiornamenti o supporto possono essere limitati. Verifichiamo effetti e opzioni di rinnovo prima della scadenza.
DAXS può prendere in carico licenze Sophos esistenti?
Prima chiariamo contratti, scadenze, tenant, assegnazione del partner e responsabilità tecniche. Poi pianifichiamo l'assistenza futura.
DAXS può prendere in carico un firewall Sophos esistente?
Sì. Prima rileviamo accesso, versione, licenze, regole, VPN, certificati, documentazione e problemi noti.
Si possono migrare sistemi UTM o XG precedenti?
Sì. Prima della migrazione verifichiamo quali regole mantenere, riordinare o ricreare e quali funzioni sono cambiate.
Bisogna ricreare tutte le regole?
Non necessariamente. Una copia senza verifica è però raramente sensata. Valutiamo prima autorizzazioni obsolete e dipendenze sconosciute.
Quanto spesso si verifica un firewall?
Regolarmente e dopo modifiche importanti. L'intervallo concreto dipende da rischio, frequenza delle modifiche, conformità e modello di gestione.
Sophos aiuta a proteggersi dal ransomware?
Le tecnologie Sophos possono supportare rilevamento, comunicazioni di rete, isolamento e risposta. Insieme a backup, gestione delle patch e processi chiari contribuiscono a un progetto di protezione solido.
Cosa succede a un dispositivo compromesso?
Secondo i componenti utilizzati, i segnali tra endpoint, firewall e piattaforma centrale possono supportare una risposta coordinata. Verifichiamo la configurazione tecnica concreta per ogni progetto.
Quali misure richiede la nostra assicurazione cyber?
Le stabilisce il contratto specifico. Spesso contano MFA, segmentazione, registri, patch, backup e protezione di rete ed endpoint. DAXS supporta l'implementazione tecnica.
Sophos rende l'azienda conforme a NIS2?
No. Le soluzioni Sophos possono supportare misure tecniche. Valutazione giuridica, organizzazione, processi e documentazione richiedono un lavoro più ampio.
Esiste Sophos Email Security?
Sì. La sua utilità per la piattaforma email esistente dipende da protezione già presente, modello di gestione e amministrazione desiderata.
Esiste Sophos Cloud Security?
Sì. Sophos offre protezioni per carichi di lavoro e reti cloud. DAXS le integra nell'infrastruttura esistente.
Sono disponibili gestione Wi-Fi e access point?
Sophos offre componenti di rete e wireless. Sede, copertura, PoE, segmentazione e gestione centralizzata vengono pianificati insieme.
Sophos è adatto solo ad ambienti Microsoft?
No. Può essere utilizzato in ambienti Microsoft, Google, AWS e altri ambienti cloud o SaaS, se il componente è adatto al compito.
Per quali settori è adatta la soluzione?
Tra gli altri, PMI, progettazione, produzione, commercio, istruzione, amministrazione e sanità. Il settore è un esempio; contano esigenze di protezione e architettura.
DAXS può acquistare e rinnovare le licenze?
Sì. DAXS può verificare esigenze e licenze esistenti, acquistare quelle adatte, documentare le scadenze e preparare i rinnovi in tempo.
Chi segue regole e aggiornamenti dopo l'installazione?
Lo definiamo nel modello di gestione. DAXS può occuparsi continuativamente di revisioni, modifiche, aggiornamenti, documentazione e coordinamento tecnico.
Il prossimo passo
Prendere in carico il firewall esistente o riprogettare la sicurezza.
Partiamo da accessi, regole, sedi, applicazioni, licenze e responsabilità di gestione desiderate.